Safety Check 04 - '비밀번호 만료' 메일, 눌러도 괜찮을까?
- 분류일상 속 Safety Check
- 작성일2026.11.11
- 수정일2026.11.11
- 작성자 장*준
- 조회수10
안녕하세요. 명지대학교 시스템개발운영팀입니다.
최근 학교나 공공기관을 사칭한 피싱 메일·문자로 계정 정보를 빼내는 사례가 늘고 있습니다. 학업과 학사 업무에 쓰는 소중한 계정과 개인정보를 지키기 위해 아래 보안 수칙을 꼭 확인해 주시기 바랍니다.
1. 안내 목적
- 학생 계정 도용 및 개인정보 유출 피해를 예방하고, 안전한 온라인 학교생활에 기여하고자 함
2. 계정 · 개인정보 보호 수칙
가. 비밀번호 관리
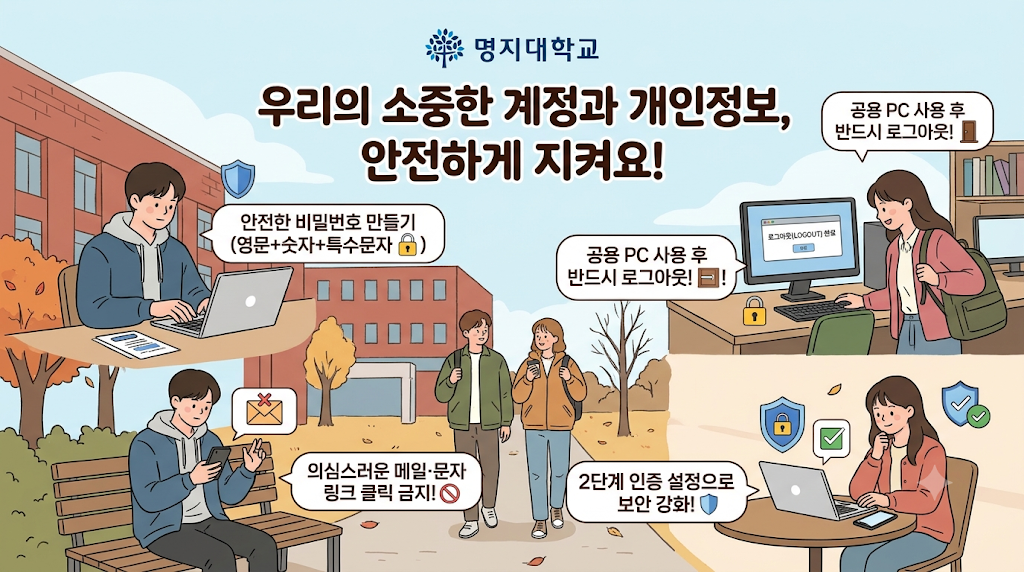
- 영문 대·소문자, 숫자, 특수문자를 섞어 추측하기 어렵게 설정
- 생일, 학번, 전화번호 등 개인정보가 들어간 비밀번호 사용 금지
- 여러 사이트에서 같은 비밀번호를 쓰지 말고, 주기적으로 변경
나. 공용 PC 사용 시
- 도서관, 실습실 등 공용 PC에서는 사용 후 반드시 로그아웃
- 브라우저의 ‘비밀번호 저장’ 기능은 사용하지 않기
- 가능하면 시크릿(InPrivate) 모드로 접속하고, 사용 후 창을 모두 닫기
다. 피싱 메일 · 문자 구별
- ‘비밀번호 만료’, ‘계정 정지 예정’ 등 급하게 로그인을 요구하는 메일·문자는 일단 의심
- 공식 기관은 이메일이나 문자로 비밀번호를 요구하지 않음
- 링크를 누르기보다 학교 홈페이지 주소를 직접 입력해 접속
- 보낸 사람 주소와 링크 주소가 공식 주소와 같은지 확인
라. 개인정보 공유 주의
- 포털 계정과 비밀번호를 친구나 다른 사람에게 빌려주지 않기
- 학생증, 신분증, 수강신청 화면 등 개인정보가 담긴 사진을 SNS에 올리지 않기
- 휴대폰과 노트북에는 화면 잠금 설정
3. 계정 도용이 의심될 때
가. 즉시 비밀번호를 변경하고, 같은 비밀번호를 쓰던 다른 사이트도 모두 변경
나. 내가 하지 않은 로그인 기록이나 정보 변경 내역이 있는지 확인
다. 피싱 링크를 눌렀거나 정보를 입력했다면 사용 중인 기기의 백신 검사 실시
라. 개인정보 침해 및 피싱 신고는 한국인터넷진흥원(☎ 118) 이용
*2단계 인증을 지원하는 서비스는 2단계 인증을 설정해 두면 비밀번호가 유출되더라도 피해를 크게 줄일 수 있음
- 첨부파일
- 첨부파일이(가) 없습니다.